

Wo die Aufsicht nachgehakt hat und warum fast alles an den kritischen oder wichtigen Funktionen hängt.
Mit der Jahresabschlussprüfung für das Geschäftsjahr 2026 fallen die Erleichterungen bei der Prüfung des Digital Operational Resilience Act (DORA) weg. Im ersten Prüfungsjahr 2025 hat die Bundesanstalt für Finanzdienstleistungsaufsicht (Bafin) sie auf Vorschlag des Instituts der Wirtschaftsprüfer (IDW) noch mitgetragen. Wo Feststellungen drohen, lässt sich gut absehen. Bafin und Deutsche Bundesbank haben im Dezember 2025 erste Erkenntnisse aus ihren eigenen DORA-Prüfungen vorgestellt, und die Europäischen Aufsichtsbehörden (European Supervisory Authorities, ESAs) haben die ersten Auswertungen zum Informationsregister und zu den Vorfallmeldungen veröffentlicht.
Die Erleichterungen aus dem Schreiben der Bafin an das IDW vom 11. August 2025 galten für Finanzunternehmen unter direkter Bafin-Aufsicht und nur im Jahr der Erstprüfung. Sie betrafen vor allem den Prüfungsbericht: Vollständig behobene Mängel mussten nicht einzeln dargestellt werden, der Prüfer wies nur auf ihr Vorhandensein hin. In den Folgejahren ist wieder umfassend zu berichten, und die Wirksamkeitsprüfung muss den gesamten Berichtszeitraum abdecken.
Auch der Prüfungsmaßstab steht inzwischen fest. Das IDW hat die Endfassung seines Prüfungsstandards IDW PS 528 zur Prüfung der DORA-Anforderungen vorgelegt, mit Stand vom 6. Juli 2026. Für Versicherer ist im Mai 2026 der neue § 40b der Prüfungsberichteverordnung (PrüfV) zur IKT verkündet worden, für Wertpapierinstitute im September 2026 der neu gefasste § 15 der Wertpapierinstituts-Prüfungsberichtsverordnung (WpIPrüfbV).
Das Fazit von Bafin und Bundesbank aus den eigenen Prüfungen fällt gemischt aus. Alle geprüften Finanzunternehmen sind tätig geworden, laufende Programme haben teils Meilensteine bis 2027 oder 2028. Die schriftlich fixierte Ordnung ist angepasst, zum Teil aber qualitativ unzureichend und erst kurz vor Prüfungsbeginn. Es fehlten Inhalte oder Freigaben, und die Regelungen waren nicht ausreichend auf das geprüfte Unternehmen zugeschnitten. Die Operationalisierung steht häufig noch aus. Für 2026 und 2027 kündigt die Aufsicht an, dass regelmäßige Tests und die Verbesserung der operationalen Resilienz im Zentrum der Prüfungen stehen. Die Prüfungen werden unternehmensindividueller, und weitere Nachschauprüfungen folgen.
Die Feststellungen der Aufsicht stammen aus ihrer Präsentation vom Dezember 2025 und beziehen sich auf die Prüfungen bis dahin. Nach unserer Erfahrung aus der Praxis sind die Punkte heute weiterhin einschlägig. Am Anfang stehen die kritischen oder wichtigen Funktionen (kowF), weil fast jede andere Anforderung auf ihnen aufbaut.
Bafin und Bundesbank berichten, dass sich in vielen Prüfungen Feststellungen zur Identifikation der kowF ergaben. Der Prozess war nicht nachvollziehbar dokumentiert, das Inventar unplausibel oder unvollständig, die unterstützenden Informations- und IKT-Assets nicht vollständig identifiziert und bewertet. Zudem waren Herleitungen nach den Worten der Aufsicht „nicht zu Ende gedacht”.
Nach unserer Einschätzung liegt eine wesentliche Ursache im Funktionsbegriff. Er ist weit gefasst, doch häufig werden darunter nur die bisherigen Geschäftsprozesse verstanden. DORA selbst definiert den Begriff nicht. Die Europäische Aufsichtsbehörde für das Versicherungswesen und die betriebliche Altersversorgung (EIOPA) beschreibt Funktionen in ihrer Antwort auf die Frage DORA019-2959 als Tätigkeiten, Dienstleistungen, Prozesse oder Abläufe, einzeln oder gebündelt. Dazu zählen auch Unterstützungsfunktionen bis hin zu rein internen Leistungen wie der Gehaltsabrechnung. IKT-Systeme, Dienstleister, Personal und Gebäude sind nach unserer Einschätzung dagegen keine Funktionen. Sie sind Ressourcen, die den Funktionen zugeordnet werden.
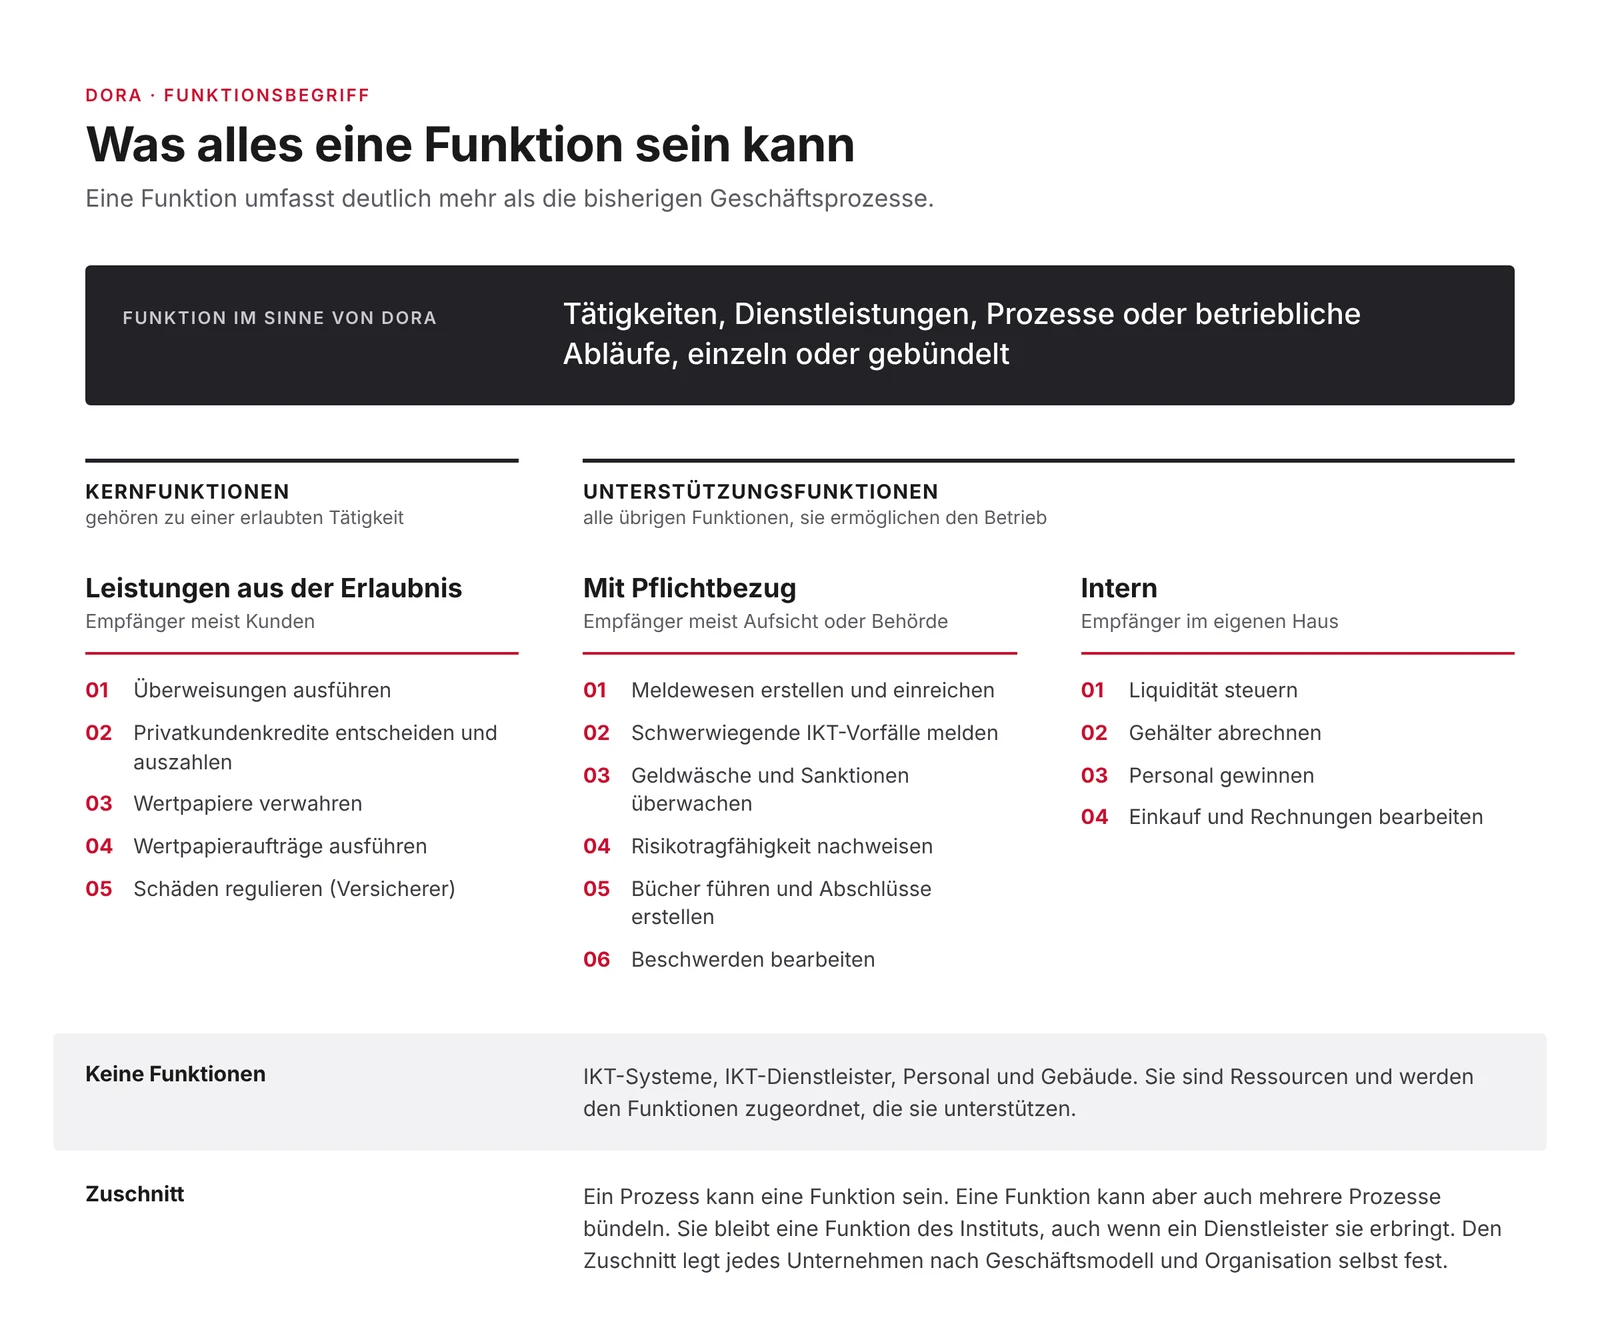
Die Aufgabe selbst ist nicht neu. Schon nach MaRisk und BAIT mussten Institute selbst festlegen, welche ihrer Aktivitäten und Prozesse für das Notfallmanagement zeitkritisch sind, und sie nach den Schutzzielen klassifizieren. Einen verbindlichen Zuschnitt hat die MaRisk dafür nicht vorgegeben. Daran ändert DORA nichts. Nach der Antwort der EIOPA legt jedes Finanzunternehmen eine eigene interne Taxonomie fest, die seinem Geschäftsmodell und seiner Organisation entspricht. Eine offizielle Liste kowF gibt es nach Auskunft der EU-Kommission nicht. Seit der MaRisk-Fassung vom 30. Juni 2026 knüpft auch das Notfallmanagement nach AT 7.3 an kowF an. Neu ist, dass der Geschäftsprozess allein als Bezugsgröße nicht mehr reicht. Eine Funktion im Sinne von DORA umfasst mehr als Geschäftsprozesse. Neu ist außerdem, dass nicht mehr nur die Verfügbarkeit zählt. Nach den FAQ der Bafin zu DORA kann eine Funktion zum Beispiel auch unter dem Aspekt der Vertraulichkeit kritisch oder wichtig sein.
Kritisch oder wichtig ist eine Funktion nach Artikel 3 Nummer 22 DORA, wenn ihr Ausfall die finanzielle Leistungsfähigkeit des Unternehmens oder die Solidität oder Fortführung seiner Geschäftstätigkeiten und Dienstleistungen erheblich beeinträchtigen würde. Das Gleiche gilt, wenn eine unterbrochene, fehlerhafte oder unterbliebene Leistung der Funktion die fortdauernde Einhaltung der Zulassungsbedingungen und -verpflichtungen oder sonstiger Pflichten nach dem anwendbaren Finanzdienstleistungsrecht erheblich beeinträchtigen würde.
Nach unserer Einschätzung sollten kowF aus dem Zusammenspiel zweier Bewertungen ermittelt werden. Die Business-Impact-Analyse (BIA) zeigt, welche Folgen ein Ausfall hätte. Vertraulichkeit, Integrität und Authentizität werden über eine Klassifizierung der Funktion und ihrer Informationsassets bewertet. In unserem Vorgehen ist eine Funktion kritisch oder wichtig, wenn die BIA zeigt, dass ein Ausfall das festgelegte Untragbarkeitsniveau überschreitet und die Funktion damit für das Notfallmanagement relevant ist. Das Gleiche gilt, wenn die Klassifizierung ergibt, dass die Verletzung eines Schutzziels ein vorab festgelegtes Schadensmaß überschreitet, etwa einen erheblichen oder existenzbedrohenden Schaden. Funktionen, die in der Abwicklungsplanung als kritisch gelten, sind nach Erwägungsgrund 70 DORA ebenfalls erfasst.
Die Aufsicht hält unterschiedliche Ansätze für zulässig. Als Grundlage hält sie beispielsweise ein Prozessinventar mit Abhängigkeiten und Schnittstellen für sinnvoll. Alle IKT-Assets, die eine kowF unterstützen, müssen identifiziert sein, und die Einstufung ist mindestens jährlich und anlassbezogen zu überprüfen.
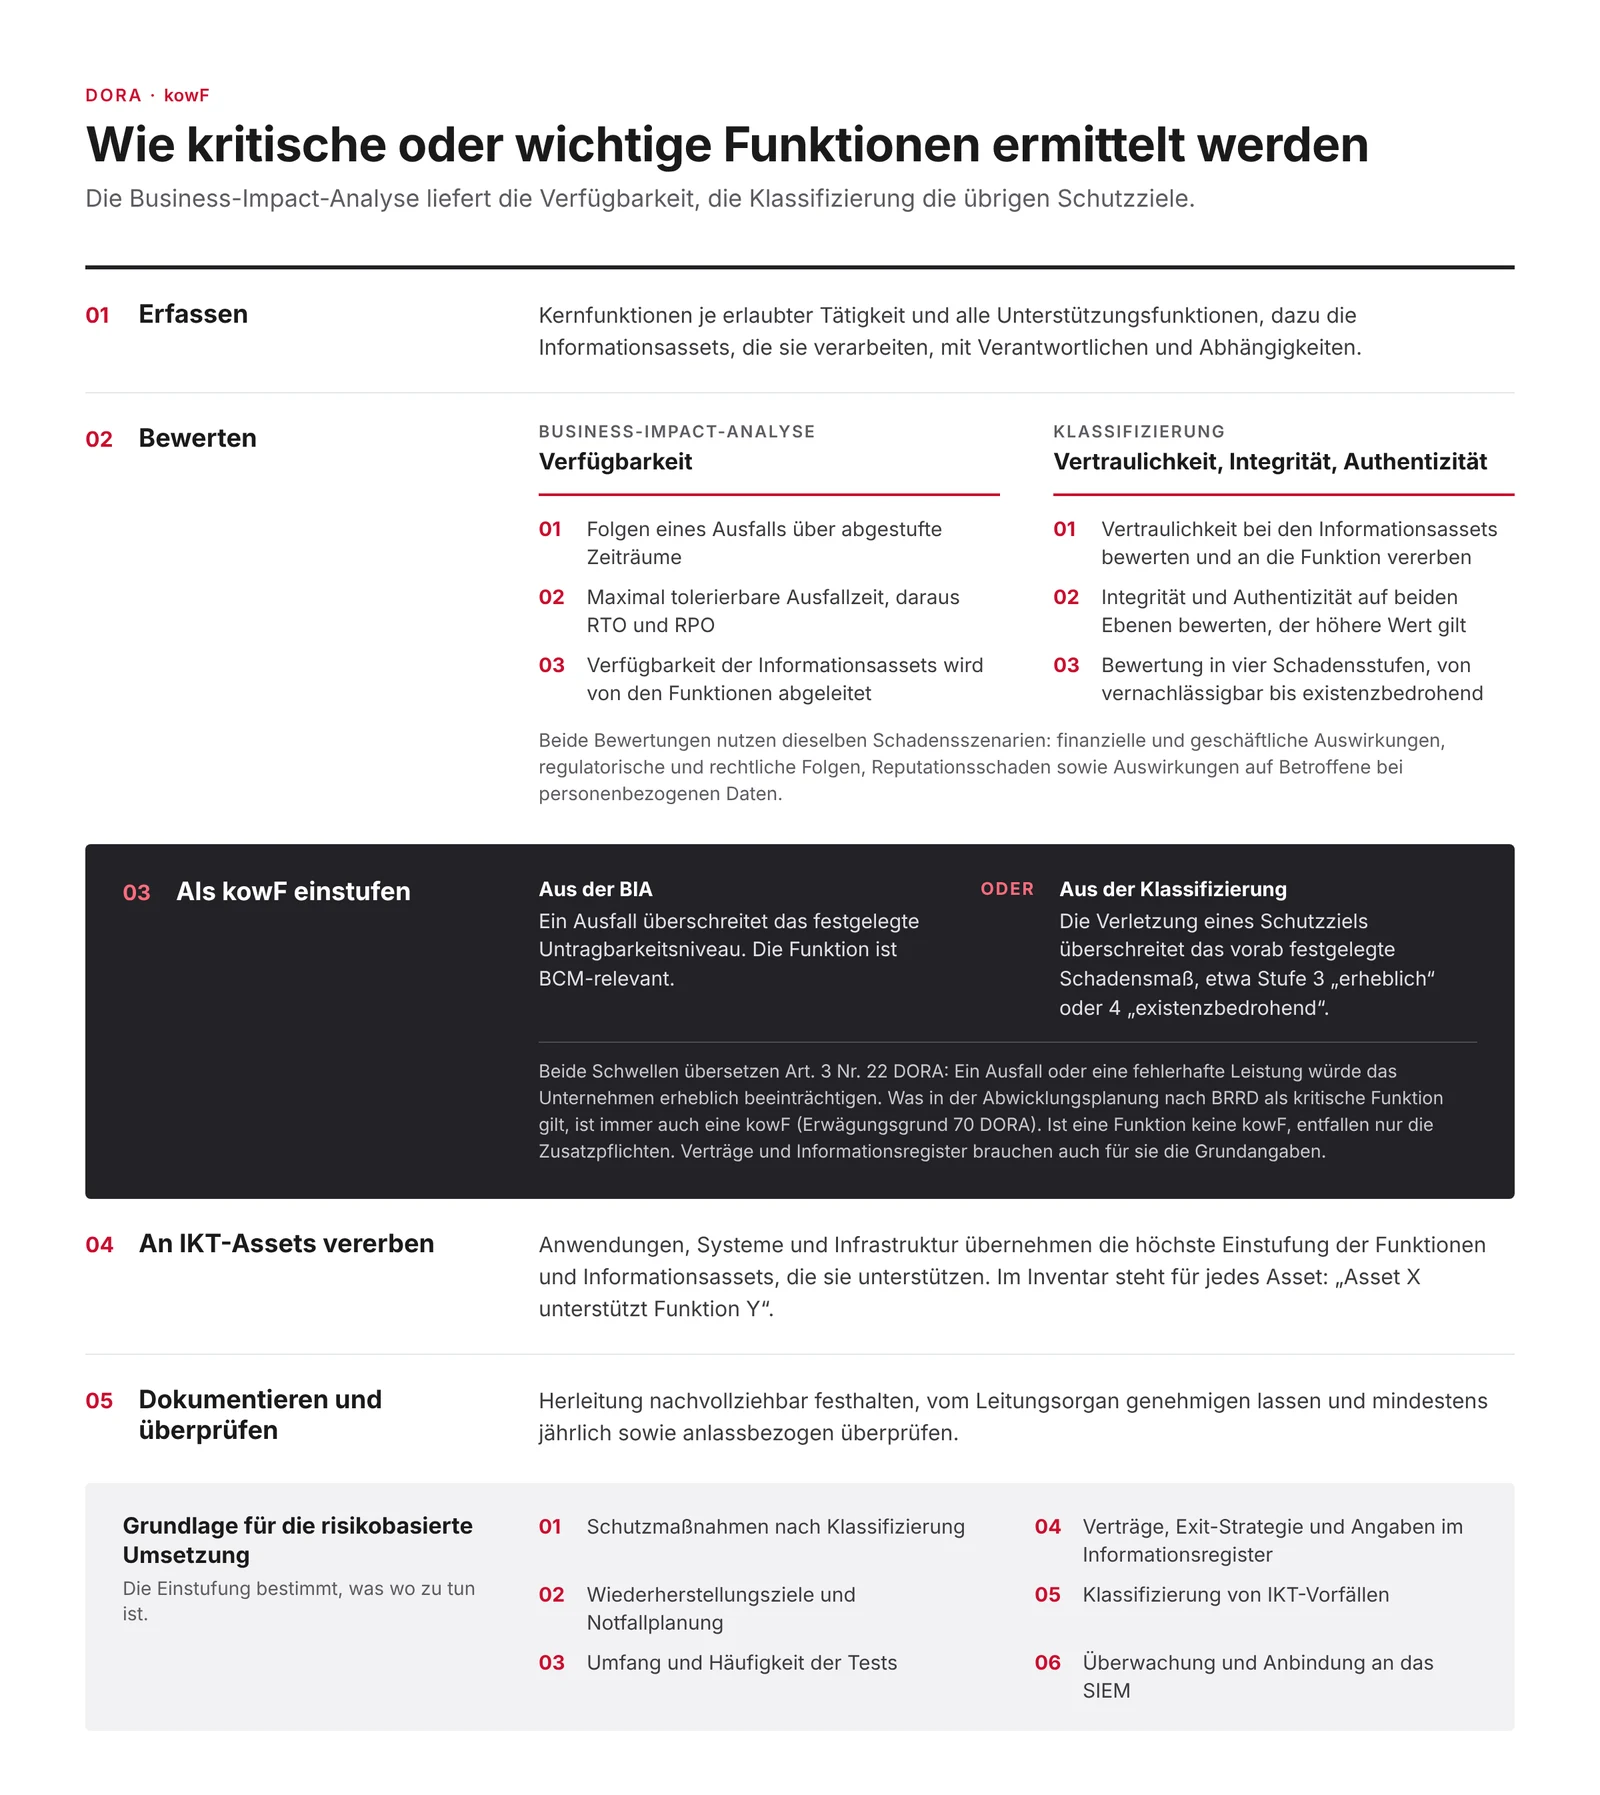
Die Identifikation und Klassifizierung der Funktionen sowie der Informations- und IKT-Assets ist damit die Grundlage für die risikobasierte Umsetzung von DORA. Sie bestimmt unter anderem, welche Schutzmaßnahmen umzusetzen sind. Fehler an dieser Stelle ziehen sich deshalb durch alles Weitere. Die Verkettung im Informationsregister wird widersprüchlich, die Kritikalität der Dienstleister lässt sich nicht begründen, die Wiederherstellungsziele haben keine Grundlage, und Vorfallklassifizierung und Testumfang greifen daneben. Wer hier ansetzt, räumt mehrere Feststellungen zugleich ab.
Im April 2025 haben die ESAs die häufigsten Fehler bei der Meldung der Informationsregister veröffentlicht. Zur Ablehnung führen danach unter anderem technische Fehler wie gebrochene Verweise zwischen den Meldebögen, fehlende Primärschlüssel oder fehlende Filing-Indikatoren.
Für die Einreichung 2026 nennt die Bafin eine eigene Zahl: Rund 90 Prozent der über sie eingereichten Informationsregister erhielten Datenqualitäts-Hinweise der ESAs. Nach unserer Einschätzung passen dazu die Schwächen, die Bafin und Bundesbank in den Prüfungen bei den Inventaren fanden: Funktionen, Prozesse und IKT-Systeme unvollständig erfasst, fehlende Abhängigkeiten, unklare Verantwortlichkeiten, Probleme mit der Datenqualität. Die formalen Fehler im Informationsregister sind maschinell prüfbar. Ein Prüfer braucht dafür keine Auslegung, ihm genügt der Validierungsbericht.
Die Aufsicht empfiehlt vollständige, aktuelle Inventare mit klaren Verantwortlichkeiten und möglichst automatisierten Kontrollen der Datenqualität. Nach unserer Einschätzung liegt hier ein Kernproblem. Viele Institute erstellen das Informationsregister noch weitgehend von Hand. Funktionen, Assets, Dienstleister und Verträge liegen nicht in einer gemeinsamen Datenbasis, etwa in einem Werkzeug für Governance, Risk und Compliance (GRC), aus der sich das Register auf Knopfdruck erzeugen ließe.
Die Aufsicht erwartet, dass Sicherheitsanforderungen bei IKT-Drittdienstleistern vertraglich klar geregelt und regelmäßig kontrolliert werden. In den Prüfungen fiel auf, dass Drittdienstleister nicht ausreichend eingebunden waren und vertragliche Regelungen zu Sicherheitsanforderungen lückenhaft waren oder fehlten. Wer die Anpassung nach Kritikalität priorisiert, hat für die Verträge zu kowF bis zur Prüfung einen belastbaren Stand.
Für IKT-Dienstleistungen, die kowF unterstützen, muss ein Unternehmen eine Ausstiegsstrategie (Exit-Strategie) vorweisen. Es muss aus dem Vertrag ausscheiden können, ohne seine Geschäftstätigkeit zu unterbrechen. Nach Artikel 28 Absatz 8 müssen die Ausstiegspläne umfassend und dokumentiert sein, ausreichend getestet und regelmäßig überprüft werden. Wie weit das Testen geht, richtet sich nach der Verhältnismäßigkeit nach Artikel 4 Absatz 2. Einen probeweisen Anbieterwechsel verlangt DORA nach unserer Einschätzung nicht. Ein reiner Schreibtischtest, bei dem der Plan nur auf Vollständigkeit gelesen wird, dürfte aber kaum genügen. Ein mögliches Vorgehen verbindet drei Bausteine:
Ergebnisse, Lücken und Maßnahmen sollten dokumentiert und nachverfolgt werden. Bei besonders komplexen Auslagerungen kann zusätzlich die probeweise Migration einzelner Daten oder Komponenten sinnvoll sein.
Im November 2025 haben die ESAs die erste Liste von 19 kritischen IKT-Drittdienstleistern benannt. Die Liste wird jährlich aktualisiert, die Benennung für 2026 steht noch aus. Nikolas Speer, Exekutivdirektor Bankenaufsicht der Bafin, hat im Dezember 2025 klargestellt, dass Finanzunternehmen die wachsenden Konzentrationsrisiken selbst antizipieren, einschätzen und steuern sollen. Bei den Anbietern Künstlicher Intelligenz sieht er mittelfristig ein neues Konzentrationsrisiko. Die europäische Überwachung dieser Anbieter entlastet die Unternehmen nicht. Die Vorfallstatistik zeigt, warum: EU-weit gingen 29 Prozent der schwerwiegenden Vorfälle 2025 auf ein Versagen bei einem Dritten zurück, in Deutschland laut Bafin rund die Hälfte. In Deutschland richteten sich laut Bafin rund 40 Prozent der gemeldeten Angriffe gegen einen Dienstleister des Finanzunternehmens.
Zur Geschäftsfortführung berichten Bafin und Bundesbank, dass die in der BIA ermittelten Wiederherstellungsziele in der IKT-Geschäftsfortführung nicht angemessen berücksichtigt werden. Notfall- und Wiederherstellungspläne sind lückenhaft, veraltet oder nicht getestet. Tests und Übungen sind nicht realitätsnah, Mitarbeitende kennen die Pläne nicht, Verbesserungsmaßnahmen werden nicht nachverfolgt, und Drittdienstleister sind unzureichend in Pläne und Tests eingebunden.
Bei der Erkennung sind IKT-Systeme, die kowF unterstützen, nicht vollständig an das zentrale Überwachungssystem (Security Information and Event Management, SIEM) angebunden. Detektionsszenarien werden nicht systematisch entwickelt und getestet, und die Alarmbearbeitung außerhalb der Geschäftszeiten ist nicht sichergestellt.
Das Schwachstellen- und Patchmanagement ist nicht flächendeckend und nicht automatisiert, Bearbeitungsfristen werden nicht eingehalten, und eine zentrale Nachverfolgung fehlt. Die Vorfallstatistik zeigt die Folgen. 46,7 Prozent der deutschen Vorfälle gingen auf Systemversagen zurück, als häufige Ursache nennt die Bafin fehlerhafte Patches und Updates.
Artikel 5 Absatz 2 weist dem Leitungsorgan konkrete Pflichten zu. Dazu gehören unter anderem:
In den Prüfungen fanden Bafin und Bundesbank, dass Ziele und Risikotoleranzschwelle nicht überprüfbar definiert waren und eine Genehmigung und Überwachung durch das Leitungsorgan nicht erfolgte. Die Ziele der Strategie für die digitale operationale Resilienz waren nicht kohärent dokumentiert, die schriftlich fixierte Ordnung unvollständig oder nicht konkret genug. Zudem war die notwendige Unabhängigkeit der IKT-Kontrollfunktion nicht sichergestellt, und ihre Personalausstattung reichte nicht aus.
Die Fragen folgen den Prüffeldern, in denen die Aufsicht Feststellungen berichtet. Lässt sich eine davon nicht in wenigen Minuten mit einem Dokument beantworten, fehlt dort ein Nachweis, unabhängig vom Stand der Umsetzung.
Wir begleiten Institute auf dem ganzen Weg, von der Standortbestimmung bis zur vollständigen Umsetzung der DORA-Anforderungen. Dazu gehören die Herleitung der Funktionen, der Aufbau einer gemeinsamen Datenbasis für das Informationsregister, die Vertragsanpassung nach Kritikalität, Tests von Ausstiegsplänen und Wiederanlauf sowie die Vorbereitung auf die Prüfung. Wer dabei Unterstützung sucht, kann uns gern ansprechen.
DORA, Verordnung (EU) 2022/2554 · Art. 3, 4, 5, 8, 9, 11, 24, 28, 30, 31 und Erwägungsgrund 70
Delegierte Verordnung (EU) 2024/1774 · IKT-Risikomanagementrahmen
Delegierte Verordnung (EU) 2024/1772 · Klassifizierung von IKT-Vorfällen
Durchführungsverordnung (EU) 2024/2956 · Informationsregister
Q&A DORA019-2959 · EIOPA, Begriff der Funktion
Q&A DORA001-2622 · EU-Kommission, Einstufung kritischer oder wichtiger Funktionen
Observations from reporting of RoI to the ESAs · ESAs, April 2025, aktualisiert Mai 2025
Benennung kritischer IKT-Drittdienstleister · ESAs, 18. November 2025
Jahresbericht zu schwerwiegenden IKT-Vorfällen 2025 (JC 2026 16) · ESAs, 3. Juni 2026
Erste Erkenntnisse aus DORA-Prüfungen · Präsentation von Bafin und Bundesbank, 4. Dezember 2025
IT-Aufsicht im Finanzsektor – Das erste Jahr DORA · Keynote von Nikolas Speer, 4. Dezember 2025
Schreiben an das IDW zur DORA-Erstprüfung · Bafin, 11. August 2025
MaRisk, Rundschreiben 06/2026 (BA) · Bafin, 30. Juni 2026, AT 7.3
FAQ zu DORA · Bafin, kritische oder wichtige Funktionen
FAQ Informationsregister und Anzeigepflichten · Bafin, Datenqualitätsfeedback 2026
Analyse der IKT-Vorfälle 2025 · Bafin
IDW PS 528 (07.2026) · IDW, Stand 6. Juli 2026
Prüfungsberichteverordnung, §§ 40b und 54 · geändert durch BGBl. 2026 I Nr. 124
Wertpapierinstituts-Prüfungsberichtsverordnung, §§ 15 und 41 · geändert durch BGBl. 2026 I Nr. 256
